Stille Post
Bereich 1
Weniger Daten haben
Fragt nur ab, was ihr braucht. Löscht, was erledigt ist. Was ihr nicht habt, kann niemand stehlen.
 7 Karten
Ein Spiel, mit dem Vereine üben, ihre Daten zu schützen
Ein Spiel für Vereine ohne IT-Abteilung. Ihr spielt an einem Tisch durch, wie ein Angreifer an die Daten eines Vereins kommt. Dabei seht ihr, was eurem eigenen Verein fehlt. Am Ende habt ihr einen Plan mit höchstens fünf Punkten, die ihr ändert.
Worum es geht
Viele Vereine arbeiten mit einem gemeinsamen Postfach, einem Cloud-Ordner, einer Chatgruppe und den privaten Handys der Ehrenamtlichen. Eine IT-Abteilung gibt es nicht. Trotzdem liegen dort Adressen, Anmeldebögen und Notizen über Kinder.
In „Stille Post“ wird ein erfundener Verein angegriffen. Es beginnt mit einer gefälschten Mail. Ihr spielt diesen Verein. Schützen kann euch im Spiel aber nur, was euer echter Verein heute schon hat.
So seht ihr, wo ihr gut aufgestellt seid und wo nicht. Am Ende sucht ihr euch höchstens fünf Dinge aus, die ihr ändert. Das meiste davon kostet kein Geld.
Bereich 1
Fragt nur ab, was ihr braucht. Löscht, was erledigt ist. Was ihr nicht habt, kann niemand stehlen.
7 Karten
Bereich 2
Schützt Konten und Geräte, zum Beispiel mit Anmelde-Code per App und eigenen Passwörtern.
 9 Karten
Bereich 3
Ihr wisst vorher, wer im Notfall entscheidet, wen ihr anruft und was ihr sagt.
 5 Karten
Ablauf
vorher
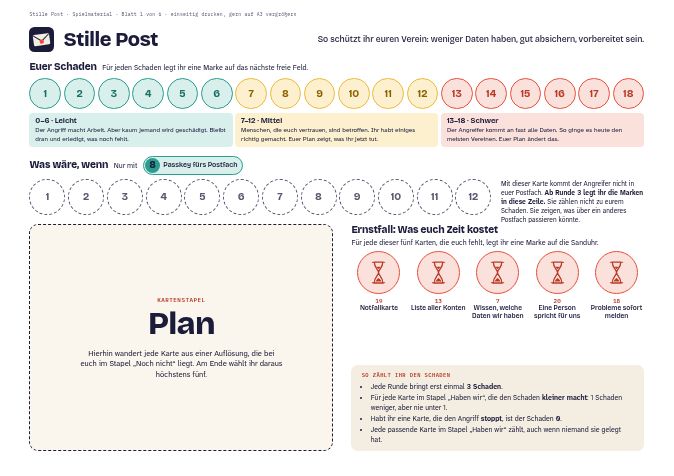
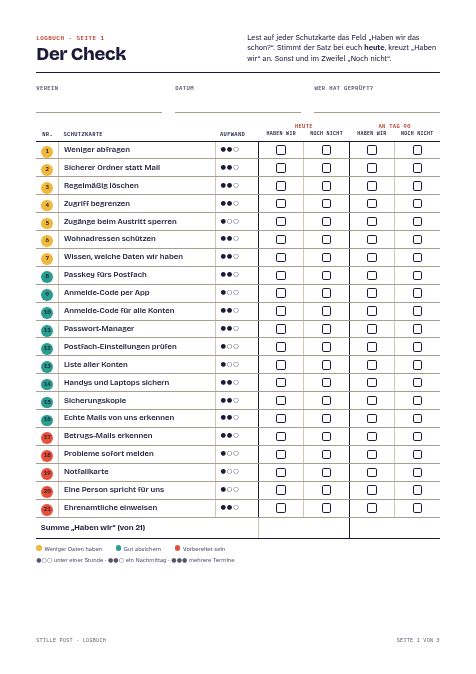
Mit ein oder zwei Personen geht ihr die 21 Schutzkarten durch: Was haben wir schon, was fehlt?
Die Spielleitung liest vor, wie der Angriff weitergeht. Ihr besprecht, welche eurer Schutzkarten helfen.
Ihr entscheidet, was nach einem entdeckten Angriff zuerst passieren muss.
Ihr wählt höchstens fünf Karten und legt fest, wer sich kümmert und bis wann. Nach 90 Tagen spielt ihr noch einmal.
Material
Außerdem braucht ihr eine Schere, Stifte und 25 Münzen oder Büroklammern als Spielsteine.
21 Schutzkarten, 2 Joker und eine Übersicht.
A4, beidseitig, an der langen Kante wenden, festes Papier, in vier Karten schneiden
Karten als PDF herunterladenSpielplan, Rollenkarten und die Blätter für den Ernstfall.
A4, einseitig, den Spielplan gern auf A3
Spielmaterial als PDF herunterladenHier tragt ihr Check, Schaden und euren Plan ein.
A4, einseitig
Logbuch als PDF herunterladenOder am Bildschirm zeigen
Ein Blatt pro Runde: vorne das Bild, hinten der Text zum Vorlesen.
A4 quer, beidseitig, an der kurzen Kante wenden
Szenenblätter als PDF herunterladenFür die Spielleitung: wie ihr das Spiel vorbereitet und leitet.
Am Bildschirm lesen oder A4 beidseitig
Anleitung als PDF herunterladenNotfallkarte, Datenliste und weitere Blätter für die Zeit nach dem Spiel.
A4, einseitig, nur was in eurem Plan steht
Vorlagen als PDF herunterladenProbedruck: Druckt zuerst nur einen Kartenbogen. Liegt die Rückseite von Karte 1 hinter Karte 1? Wenn nicht, wendet der Drucker an der falschen Kante.
Anpassen erlaubt: Das Spiel steht unter der Lizenz CC BY-SA 4.0. Ihr dürft die Geschichte an euren Verein anpassen, zum Beispiel an ein Sportfest oder eine Tafel. Die Karten bleiben dieselben.
Freiwillig
Der Begleiter ist eine Webseite für die Spielleitung. Ihr braucht ihn nicht, das Spiel geht ganz auf Papier. Er hilft, wenn ihr am Laptop, mit Beamer oder per Videokonferenz spielt. Er zeigt die Bilder groß, enthält alle Vorlesetexte und rechnet den Schaden aus.
Die Schutzkarten
Tippt eine Karte an, um alles zu lesen.
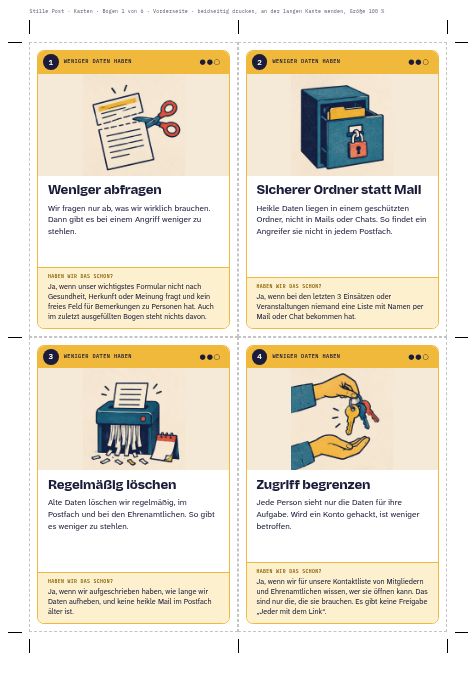
Karte 1 · Weniger Daten haben
Wir fragen nur ab, was wir wirklich brauchen. Dann gibt es bei einem Angriff weniger zu stehlen.
Haben wir das schon?
Ja, wenn unser wichtigstes Formular nicht nach Gesundheit, Herkunft oder Meinung fragt und kein freies Feld für Bemerkungen zu Personen hat. Auch im zuletzt ausgefüllten Bogen steht nichts davon.
So setzt ihr es um
Mehr dazu
Karte 2 · Weniger Daten haben
Heikle Daten liegen in einem geschützten Ordner, nicht in Mails oder Chats. So findet ein Angreifer sie nicht in jedem Postfach.
Haben wir das schon?
Ja, wenn bei den letzten 3 Einsätzen oder Veranstaltungen niemand eine Liste mit Namen per Mail oder Chat bekommen hat.
So setzt ihr es um
Mehr dazu
Karte 3 · Weniger Daten haben
Alte Daten löschen wir regelmäßig, im Postfach und bei den Ehrenamtlichen. So gibt es weniger zu stehlen.
Haben wir das schon?
Ja, wenn wir aufgeschrieben haben, wie lange wir Daten aufheben, und keine heikle Mail im Postfach älter ist.
So setzt ihr es um
Mehr dazu
Karte 4 · Weniger Daten haben
Jede Person sieht nur die Daten für ihre Aufgabe. Wird ein Konto gehackt, ist weniger betroffen.
Haben wir das schon?
Ja, wenn wir für unsere Kontaktliste von Mitgliedern und Ehrenamtlichen wissen, wer sie öffnen kann. Das sind nur die, die sie brauchen. Es gibt keine Freigabe „Jeder mit dem Link“.
So setzt ihr es um
Mehr dazu
Karte 5 · Weniger Daten haben
Wer geht, verliert in derselben Woche alle Zugänge. Kein altes Konto bleibt offen.
Haben wir das schon?
Ja, wenn es eine Austrittsliste mit zuständiger Person gibt und beim letzten Austritt in einer Woche alles gesperrt war.
So setzt ihr es um
Mehr dazu
Karte 6 · Weniger Daten haben
Wohnadressen unserer Leute stehen in keiner geteilten Liste. Wer bedroht wird, lässt die Adresse beim Meldeamt sperren.
Haben wir das schon?
Ja, wenn keine geteilte Liste Wohnadressen von Ehrenamtlichen oder Mitgliedern enthält.
So setzt ihr es um
Mehr dazu
Karte 7 · Weniger Daten haben
Eine Seite zeigt, welche Daten wir wo haben. Nach einem Angriff sehen wir schnell, wen es betrifft.
Haben wir das schon?
Ja, wenn die Liste höchstens ein Jahr alt ist und für alle Daten nennt, wo sie liegen und wann wir sie löschen.
So setzt ihr es um
Mehr dazu
Karte 8 · Gut absichern
Wir melden uns im Postfach mit einem Passkey an, also mit Handy oder Laptop statt Passwort. Ein gestohlenes Passwort reicht dann nicht.
Haben wir das schon?
Ja, wenn man ins Postfach mit den heikelsten Daten nur mit Passkey oder Sicherheitsschlüssel kommt, nicht mit dem Passwort allein.
So setzt ihr es um
Mehr dazu
Karte 9 · Gut absichern
Zum Passwort kommt ein Code aus einer Handy-App. Das schützt vor gestohlenen Passwörtern, aber nicht immer vor gefälschten Seiten.
Haben wir das schon?
Ja, wenn alle Postfächer mit Personendaten beim Anmelden einen Code oder Passkey verlangen.
So setzt ihr es um
Mehr dazu
Karte 10 · Gut absichern
Auch Cloud, Website und soziale Medien verlangen einen App-Code. Wer unser Postfach hat, kommt so nicht überall hinein.
Haben wir das schon?
Ja, wenn jedes Konto mit Personendaten einen Code oder Passkey verlangt, der nicht per Mail kommt.
So setzt ihr es um
Mehr dazu
Karte 11 · Gut absichern
Ein Programm merkt sich für jedes Konto ein eigenes Passwort. Wird eines gestohlen, sind die anderen sicher.
Haben wir das schon?
Ja, wenn alle im Team einen Passwort-Manager nutzen und kein Passwort doppelt vorkommt.
So setzt ihr es um
Mehr dazu
Karte 12 · Gut absichern
Das Postfach warnt uns bei fremden Anmeldungen. Einmal im Monat prüfen wir, ob Mails heimlich weitergeleitet werden.
Haben wir das schon?
Ja, wenn wir in den letzten 30 Tagen Weiterleitungen und Filter unserer Postfächer geprüft haben.
So setzt ihr es um
Mehr dazu
Karte 13 · Gut absichern
Eine Liste zeigt alle Konten des Vereins und wer sie verwaltet. So vergessen wir keines, wenn wir etwas sperren müssen.
Haben wir das schon?
Ja, wenn die Liste zu jedem Konto die Verwalter und die Adresse für „Passwort vergessen“ nennt.
So setzt ihr es um
Mehr dazu
Karte 14 · Gut absichern
Alle Geräte mit Vereinsdaten haben Sperre, Updates und Verschlüsselung, auch private. Geht eins verloren, kommt keiner an die Daten.
Haben wir das schon?
Ja, wenn alle im Kernteam die 4 Punkte für ihre Geräte bestätigen und die Ehrenamtlichen sie schriftlich haben.
So setzt ihr es um
Mehr dazu
Karte 15 · Gut absichern
Von wichtigen Daten gibt es eine Kopie, an die ein Angreifer nicht herankommt. So holen wir verlorene Daten zurück.
Haben wir das schon?
Ja, wenn unsere letzte Kopie höchstens einen Monat alt ist und wir das Zurückholen einmal geübt haben.
So setzt ihr es um
Mehr dazu
Karte 16 · Gut absichern
Unsere Leute wissen, wie echte Mails von uns aussehen. Bei Zweifeln rufen sie an, auch wenn die Mail von unserer Adresse kommt.
Haben wir das schon?
Ja, wenn Ehrenamtliche und Partner im letzten Jahr schriftlich erfahren haben, wie wir Unterlagen schicken und wen sie im Zweifel anrufen.
So setzt ihr es um
Mehr dazu
Karte 17 · Vorbereitet sein
Alle kennen typische Tricks wie Zeitdruck und gefälschte Anmeldeseiten. Im Zweifel rufen wir an und fragen nach.
Haben wir das schon?
Ja, wenn Team und Ehrenamtliche im letzten Jahr dazu eine Übung hatten.
So setzt ihr es um
Mehr dazu
Karte 18 · Vorbereitet sein
Wer etwas Seltsames bemerkt oder falsch klickt, sagt es sofort einer festen Person. Dafür gibt es keinen Ärger.
Haben wir das schon?
Ja, wenn 3 Leute aus Team und Ehrenamt auf die Frage, wem sie einen Verdacht melden, dieselbe Person nennen.
So setzt ihr es um
Mehr dazu
Karte 19 · Vorbereitet sein
Eine Seite an der Wand sagt, wer im Notfall entscheidet, wen wir anrufen und was wir zuerst tun.
Haben wir das schon?
Ja, wenn sie ausgefüllt aushängt und eine Vertretung nennt.
So setzt ihr es um
Mehr dazu
Karte 20 · Vorbereitet sein
Im Ernstfall spricht eine Person für uns. Ein erster Text für Betroffene und Presse liegt schon bereit.
Haben wir das schon?
Ja, wenn Sprecher:in und Vertretung feststehen und der Text bereitliegt.
So setzt ihr es um
Mehr dazu
Karte 21 · Vorbereitet sein
Neue Ehrenamtliche lernen unsere Regeln für Daten und unterschreiben, dass sie sich daran halten.
Haben wir das schon?
Ja, wenn alle aktiven Ehrenamtlichen, die Personendaten sehen, die Erklärung unterschrieben haben.
So setzt ihr es um
Mehr dazu
Die Geschichte
Weitersagen e. V. bringt in Auenbrück Kinder mit Menschen zusammen, die Zeit haben. Es gibt Lese- und Lernpaten, ein Ferienprogramm und mittwochs ein Sprachcafé in der alten Feuerwache.
Seit dem Sommer hetzt der Blog „Auenwacht“ gegen das Sprachcafé.
Den Verein und den Ort gibt es nicht. Die Schritte des Angriffs gibt es aber wirklich. Jemand übernimmt ein fremdes Postfach und schreibt von dort an dessen Kontakte. So kommt er an weitere Passwörter. Dafür braucht man kein besonderes Können.
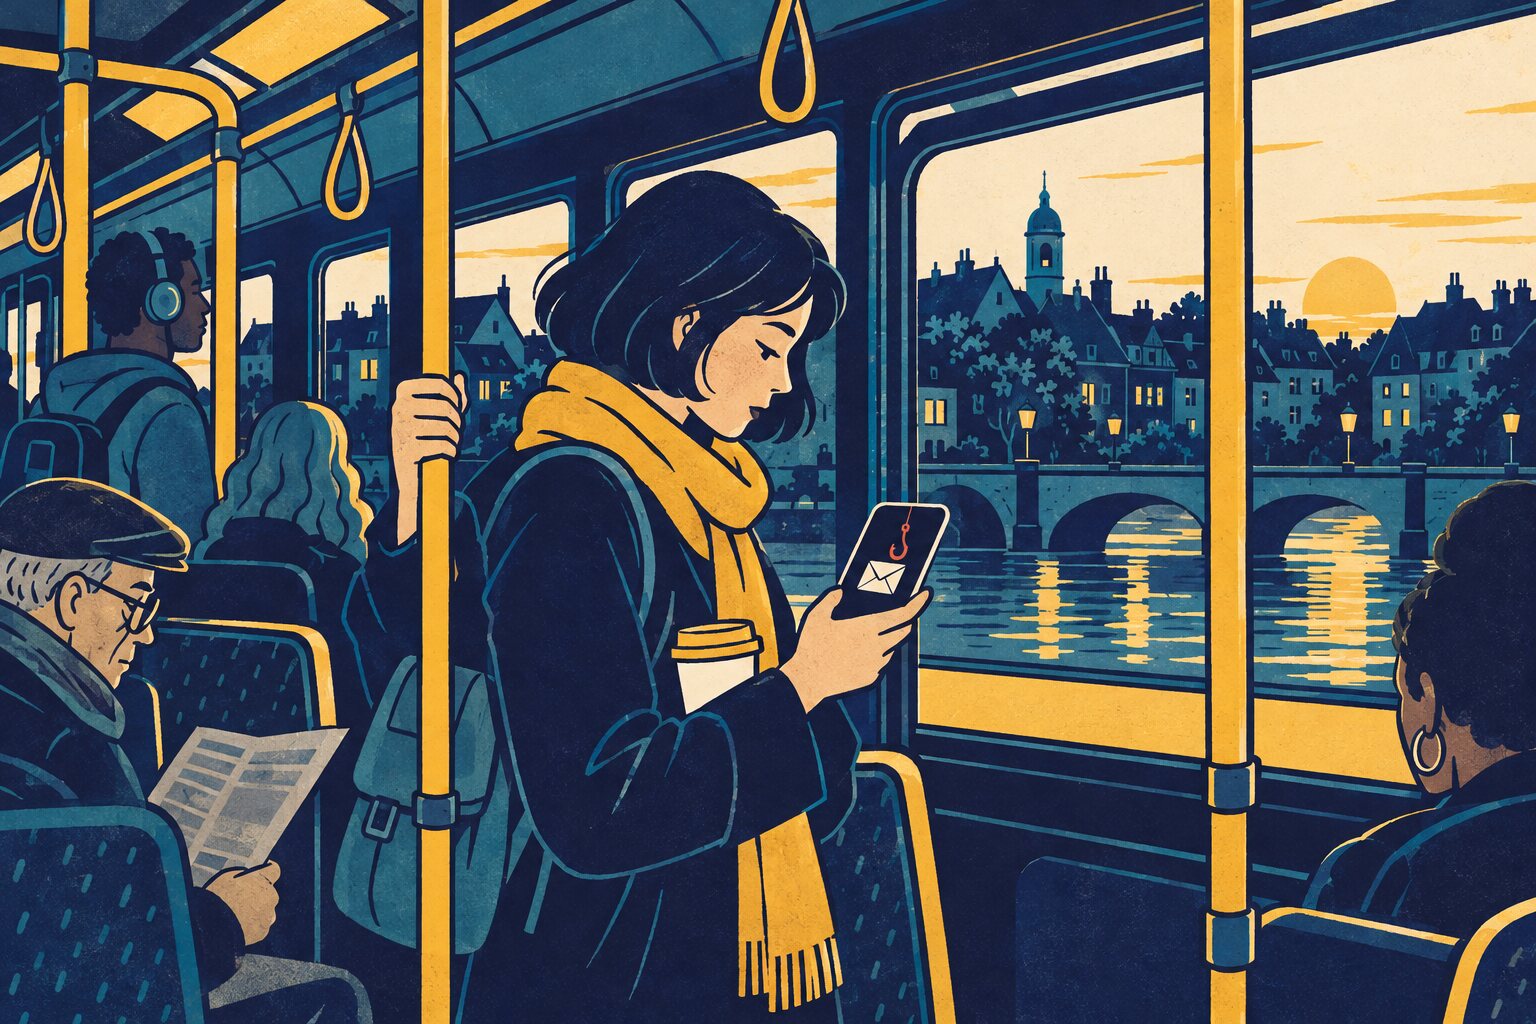
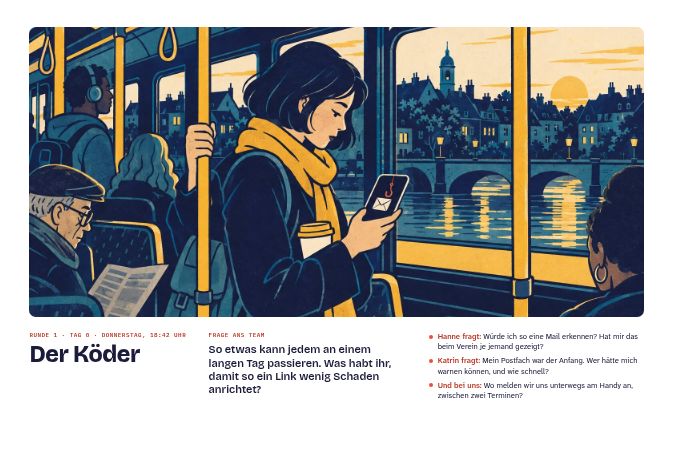
Runde 1 · Tag 0 · Donnerstag, 18:42 Uhr
Eine Partnerin schickt Mira eine Mail mit Link. In der Straßenbahn gibt Mira dort das Passwort des Vereinspostfachs ein.
Tag 1 · Freitag, 02:13 Uhr
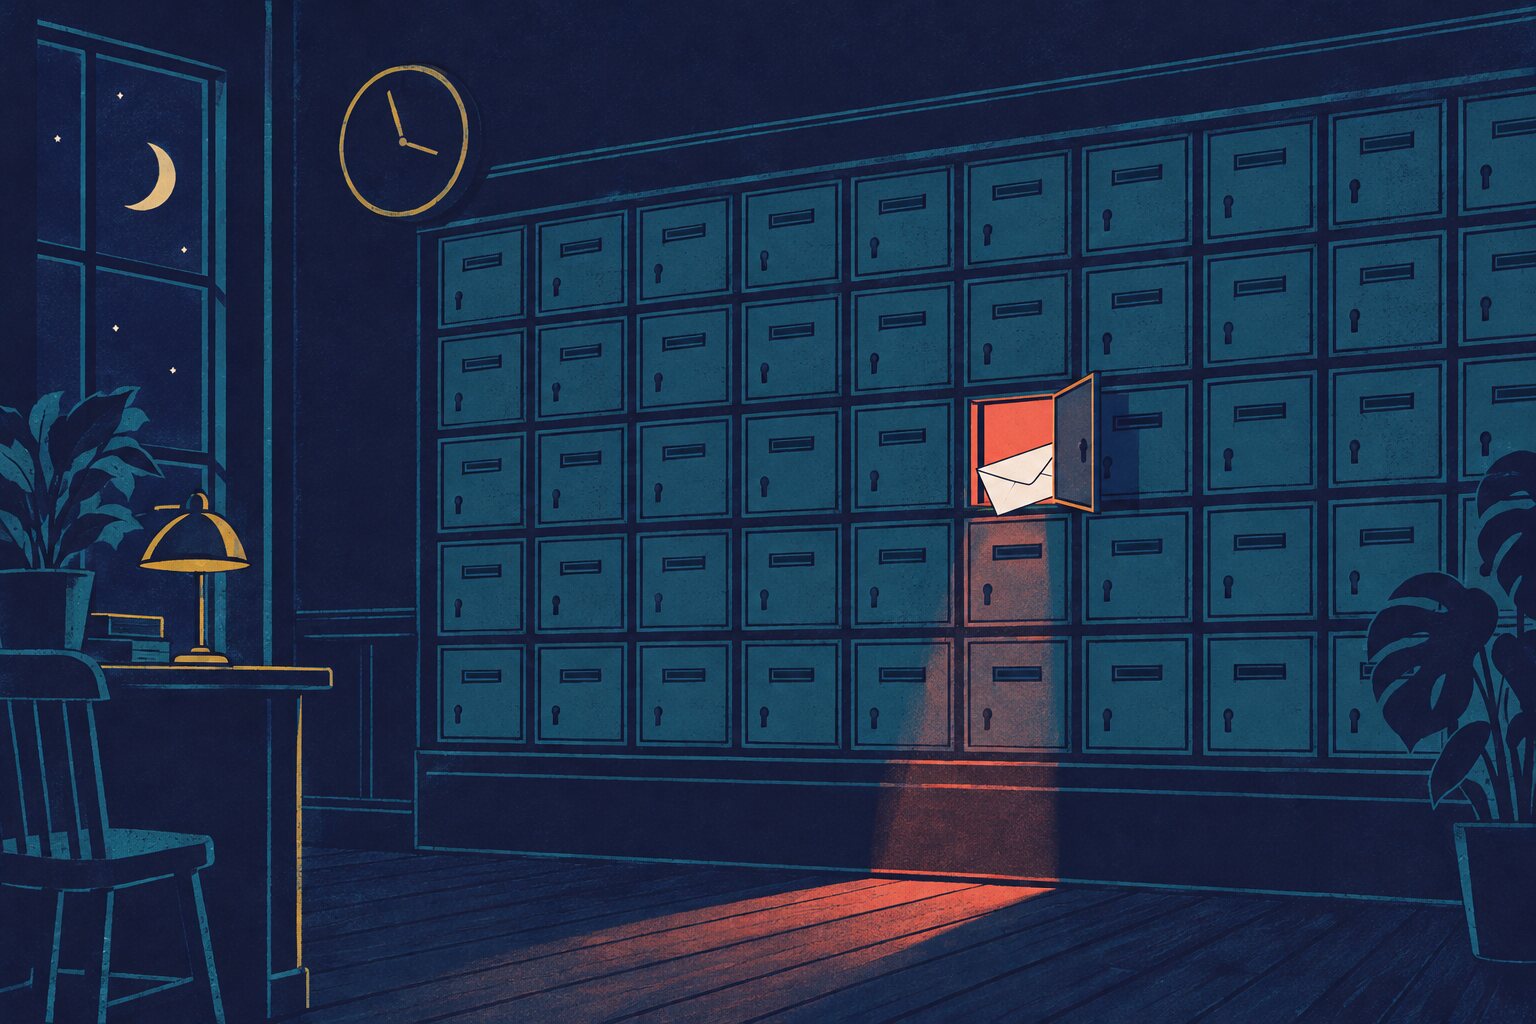
Nachts meldet sich der Angreifer mit dem Passwort an. Er richtet heimlich eine Weiterleitung ein. Ab jetzt liest er jede neue Mail mit.
Tag 2 bis 4 · Samstag bis Montag
Der Angreifer durchsucht Mails aus 6 Jahren: Anmeldebögen, Notizen über Kinder, eingescannte Führungszeugnisse. Nichts davon wurde je gelöscht.
Tag 4 · Montag, 23:40 Uhr
Über „Passwort vergessen“ kommt der Angreifer in die anderen Konten: Cloud, Website, Rundbrief, Instagram. In der Cloud liegt die Tabelle mit den Wohnadressen.
Tag 5 · Dienstag, 07:30 Uhr
Aus eurem Postfach geht eine Mail an alle Ehrenamtlichen und Partner. Sie sieht aus wie immer. 7 Menschen geben ihr Passwort ein.
Tag 15 · Freitag, 16:50 Uhr
Ein Blog veröffentlicht Auszüge aus den Anmeldebögen und die Namen aller Ehrenamtlichen. In den Kommentaren stehen bald Adressen. Ein Mann fotografiert Hannes Haus.
Tag 15 · Freitag, 19:30 Uhr
Ihr merkt: Jemand war im Postfach. Das müsst ihr in 72 Stunden der Datenschutzbehörde melden, auch am Wochenende.
Tag 90 · Ein Dienstag, drei Monate später
90 Tage später kommt derselbe Angriff. Ihr seid bereit.
Für wen
Hilfe
Fragen zur IT-Sicherheit, erste Hilfe
0800 274 1000 (kostenfrei, Mo–Do 8–17 Uhr, Fr 8–16 Uhr) · service-center@bsi.bund.de
kostenlose Hilfe für Vereine und Initiativen, rund um die Uhr, auch auf Deutsch
help@accessnow.org · accessnow.org/help
Beratung bei Hass und Hetze im Netz
030 252 088 38 (Mo 10–13 Uhr, Do 15–18 Uhr) · hateaid.org/betroffenenberatung
kostenlose Beratung vor Ort bei rechtsextremen Anfeindungen, auch für Vereine
bundesverband-mobile-beratung.de
Datenpanne über das Online-Formular melden
Liste aller Aufsichtsbehörden: bfdi.bund.de
Anzeige erstatten
Verein: ZAC der Landespolizei · Einzelne: Onlinewache